Durante casi una década, el Essential Eight ha proporcionado a las organizaciones australianas una base práctica para reducir los riesgos cibernéticos comunes. Esa base entra ahora en un periodo de transición.
A principios de este año, Gartner presentó Continuous Offensive Security Testing, o COST, como un marco para replantear cómo las organizaciones abordan la validación de la seguridad ofensiva.
La mayoría de las empresas de SaaS saben que necesitan un ciclo de vida de desarrollo seguro más maduro. Son pocas las que saben cómo lograrlo sin contratar a un equipo dedicado de AppSec o sin tener que trabajar durante meses de cambios en los procesos.
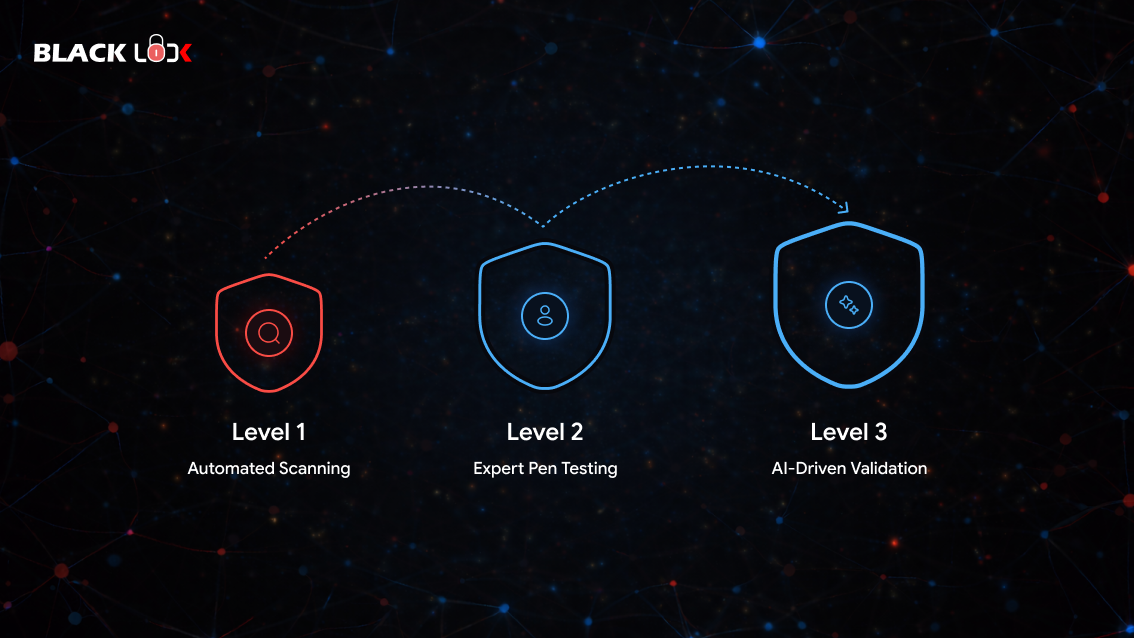
Las pruebas de penetración como servicio (PTaaS) y el análisis continuo de vulnerabilidades se han convertido en componentes estándar de los programas de seguridad modernos.

Los equipos de DevOps de las organizaciones de SaaS y fintech actúan con rapidez, publican código de forma continua, actualizan la infraestructura con frecuencia y confían en los canales de entrega automatizados. Para mantener el ritmo, muchos están cambiando
Hoy en día, el software se crea y se entrega más rápido que nunca, pero esa velocidad tiene un costo. La integridad de la cadena de suministro de software es ahora una de las áreas más atacadas en el ámbito de la ciberseguridad.

La ciberseguridad se ha convertido en una expectativa básica para hacer negocios, y las empresas de Nueva Zelanda son parte de esa realidad global. La Oficina de Seguridad de las Comunicaciones del Gobierno (GCSB)

Las iniciativas de inteligencia artificial, y en particular los grandes modelos lingüísticos (LLM), están pasando de los laboratorios de investigación a los sistemas de producción a una velocidad sin precedentes.

