En algún lugar existe un subdominio que nadie en tu empresa recuerda haber creado.
Durante casi una década, el Essential Eight ha proporcionado a las organizaciones australianas una base práctica para reducir los riesgos cibernéticos comunes. Esa base entra ahora en un periodo de transición.
Una base de datos de clientes ha quedado expuesta. Un atacante obtiene acceso a su aplicación web. Un empleado descubre que es posible que se haya descargado información personal sin autorización.
A principios de este año, Gartner presentó Continuous Offensive Security Testing, o COST, como un marco para replantear cómo las organizaciones abordan la validación de la seguridad ofensiva.
Hoy en día, el software se crea y se entrega más rápido que nunca, pero esa velocidad tiene un costo. La integridad de la cadena de suministro de software es ahora una de las áreas más atacadas en el ámbito de la ciberseguridad.
Piense en lo que realmente se necesita para explotar una aplicación web de acceso público en la actualidad. Según el índice X-Force Threat Intelligence de 2026 de IBM, los ataques que comienzan con la explotación están dirigidos al público
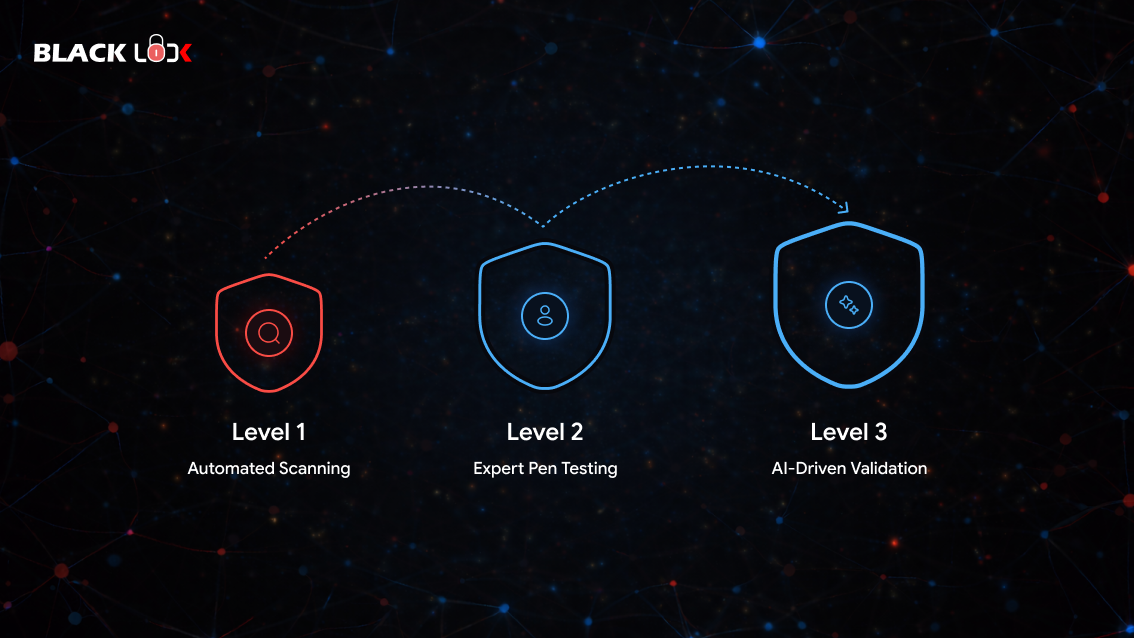
La mayoría de las empresas de SaaS saben que necesitan un ciclo de vida de desarrollo seguro más maduro. Son pocas las que saben cómo lograrlo sin contratar a un equipo dedicado de AppSec o sin tener que trabajar durante meses de cambios en los procesos.
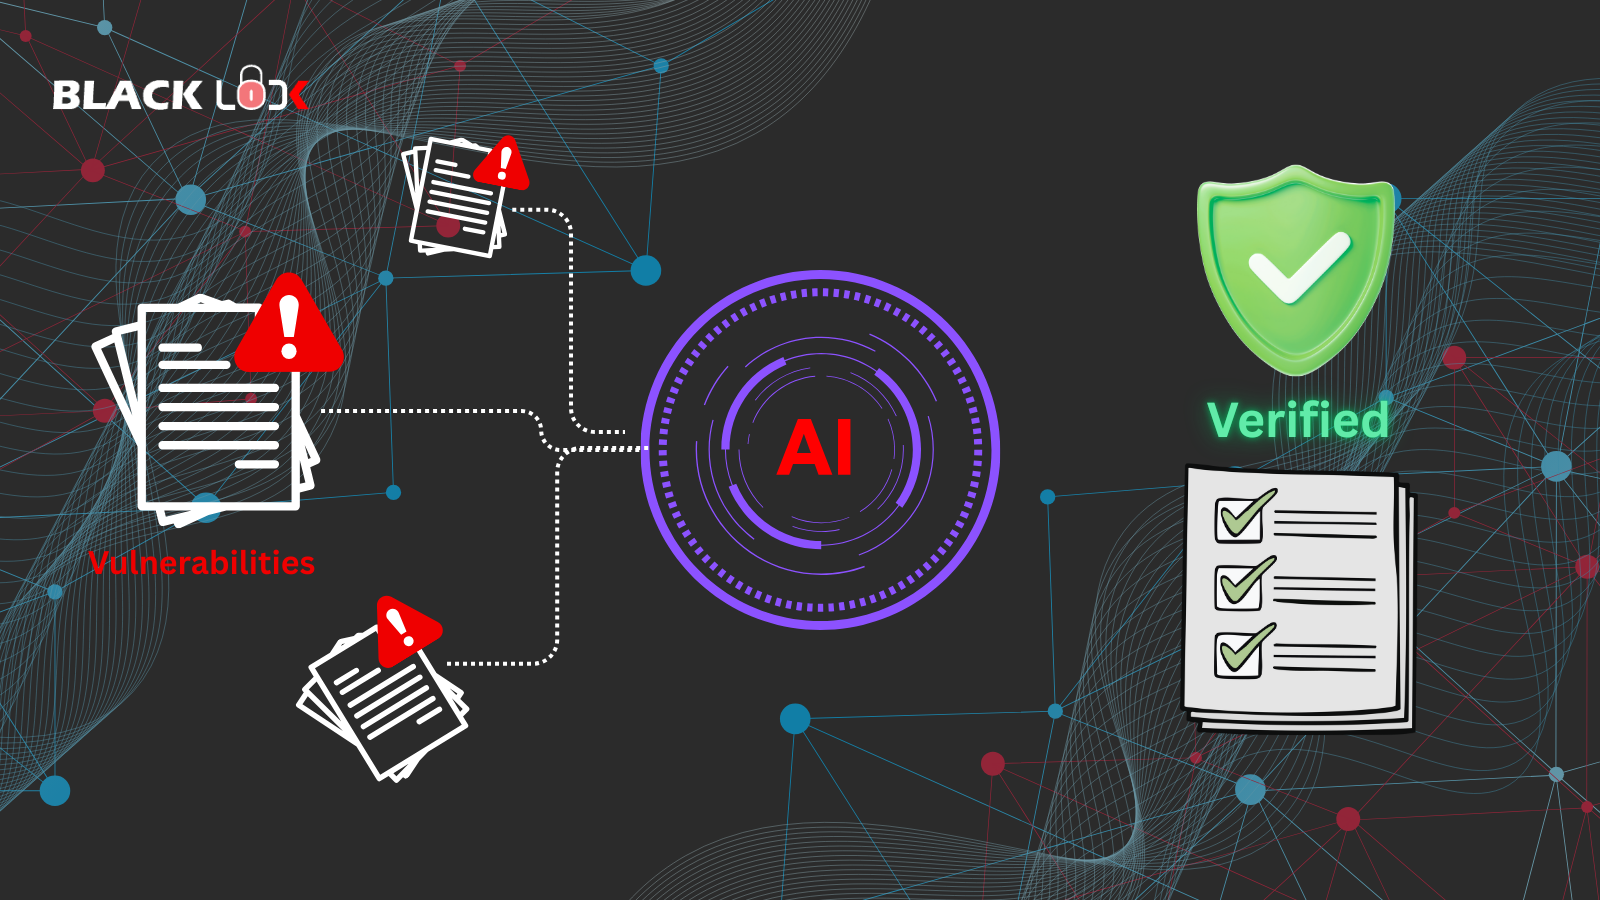
Las pruebas de penetración como servicio (PTaaS) y el análisis continuo de vulnerabilidades se han convertido en componentes estándar de los programas de seguridad modernos.

Los equipos de DevOps de las organizaciones de SaaS y fintech actúan con rapidez, publican código de forma continua, actualizan la infraestructura con frecuencia y confían en los canales de entrega automatizados. Para mantener el ritmo, muchos están cambiando
